Pemkab Wonosobo Dorong Perangkat Daerah Perketat Pelindungan Data Pribadi
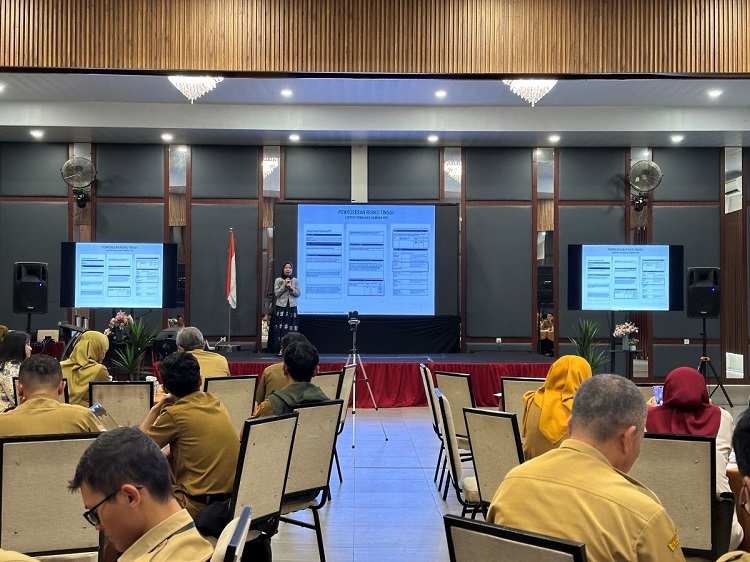
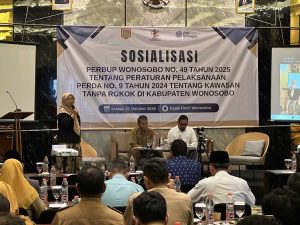
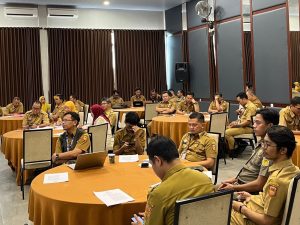
Wonosobo|KoranRakyat.co.id –– Pemerintah Kabupaten Wonosobo melalui Dinas Komunikasi dan Informatika menggelar kegiatan Peningkatan Kesadaran (Awareness) Pelindungan Data Pribadi bagi pimpinan perangkat daerah di Kencana Ballroom Aroma Resto, Senin (26/10/2026). Kegiatan ini ditujukan untuk memperkuat pemahaman dan kesiapan jajaran pemerintah daerah dalam menjaga keamanan data pribadi masyarakat di tengah meningkatnya penggunaan layanan digital.
Kegiatan berlangsung secara hybrid dengan peserta luring terdiri atas Pj Sekretaris Daerah, staf ahli bupati, asisten sekda, kepala perangkat daerah, camat, dan kepala bagian. Adapun peserta daring meliputi kepala UPTD, kepala puskesmas, kepala sekolah, kepala desa, lurah, serta pimpinan BUMD.
Narasumber dari Direktorat Jenderal Pengawasan Ruang Digital Kementerian Komunikasi dan Digital RI memberikan pemahaman mengenai tanggung jawab instansi sebagai pengendali maupun prosesor data pribadi.
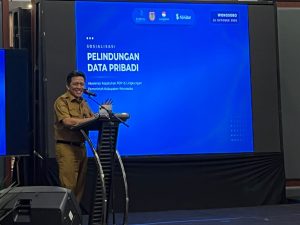
Bupati Wonosobo, Afif Nurhidayat, menegaskan bahwa digitalisasi pelayanan harus diimbangi dengan pengamanan informasi masyarakat. Berbagai layanan, mulai dari administrasi kependudukan, kesehatan, pendidikan, bantuan sosial, perizinan hingga kepegawaian, menggunakan data pribadi sebagai dasar pelayanan dan pengambilan kebijakan.
“Data pribadi warga adalah amanah publik yang wajib kita jaga. Kemajuan pelayanan digital harus berjalan seiring dengan kemampuan kita melindungi data yang dipercayakan masyarakat kepada pemerintah,” ucapnya.
Afif mengingatkan bahwa kebocoran data tidak selalu disebabkan serangan siber yang canggih. Kelalaian dalam mengelola dokumen, membagikan berkas melalui saluran komunikasi yang tidak semestinya, memublikasikan nomor induk kependudukan (NIK) tanpa penyamaran, hingga tidak mencabut hak akses pegawai yang berpindah tugas juga dapat memicu risiko.
Ancaman turut berkembang seiring pemanfaatan kecerdasan buatan untuk penipuan, termasuk melalui pemalsuan suara dan video atau deepfake. Karena itu, pimpinan perangkat daerah diminta menerapkan langkah konkret, bukan sekadar memahami ketentuan yang berlaku.
Langkah yang perlu dilakukan meliputi pemetaan data pribadi, pembatasan penggunaan data sesuai kebutuhan, penunjukan petugas pelindungan data pribadi, pengamanan hak akses, serta penghentian publikasi informasi sensitif tanpa dasar yang sah. Perangkat daerah juga diminta mengevaluasi kerja sama dengan pihak ketiga dan menyiapkan prosedur penanganan insiden.
Menurut Afif, keberhasilan transformasi digital tidak cukup dilihat dari jumlah layanan yang telah menggunakan sistem elektronik. Aspek keamanan dan kepercayaan masyarakat juga menjadi ukuran penting.
“Keberhasilan Pemerintahan Digital juga diukur dari keamanan, keandalan, dan kepercayaan masyarakat terhadap pemerintah. Kepercayaan itu tumbuh ketika masyarakat yakin bahwa data yang mereka berikan digunakan sesuai kebutuhan dan terlindungi dari penyalahgunaan,” terang Afif.
Ketua Tim Pengawasan Kepatuhan Ruang Digital Kementerian Komunikasi dan Digital, Rindy, S.Kom., MTI, menjelaskan bahwa pelindungan data pribadi harus diterapkan dalam seluruh proses kerja organisasi. Setiap instansi perlu mengetahui jenis data yang dikelola, pihak yang terlibat, tujuan pemrosesan, serta alur perpindahan data.
Tanggung jawab tersebut mencakup seluruh siklus pengelolaan data, mulai dari pengumpulan, pengolahan, penyimpanan, pembaruan, penampilan atau transfer, hingga penghapusan dan pemusnahan. Dengan demikian, pengamanan tidak hanya dilakukan ketika data pertama kali diterima, tetapi sepanjang masa pemrosesannya.
Rindy juga menyoroti pentingnya Pejabat atau Petugas Pelindungan Data Pribadi (PPDP/DPO) dalam memastikan kepatuhan organisasi. Petugas ini berperan memberikan saran, memantau penerapan ketentuan, mendukung penilaian dampak pelindungan data, serta menjadi penghubung terkait pelaksanaan pelindungan data pribadi.
Penunjukan petugas tersebut, menurutnya, perlu disertai kompetensi yang memadai, independensi, akses kepada pimpinan, dan dukungan sumber daya. Peran tersebut tidak seharusnya dijalankan sekadar untuk memenuhi kewajiban administratif.
Selain pencegahan, instansi juga perlu menyiapkan mekanisme penanganan kegagalan pelindungan data pribadi. Insiden dapat berupa akses tanpa hak, kehilangan data atau perangkat, perubahan data secara ilegal, kesalahan pengiriman, maupun terganggunya ketersediaan data.
Penanganan insiden mencakup deteksi, penilaian awal, penanganan, dokumentasi, pemberitahuan, hingga pemulihan. Rindy mengingatkan bahwa pemberitahuan kegagalan pelindungan data pribadi harus dilakukan paling lambat 3 x 24 jam setelah kegagalan diketahui, sesuai ketentuan yang berlaku.
Perhatian khusus juga diperlukan terhadap pemrosesan berisiko tinggi, seperti pengelolaan data pribadi spesifik atau dalam skala besar, pengambilan keputusan otomatis, pemantauan sistematis, penggabungan data, serta penggunaan teknologi baru. Untuk kondisi tersebut, instansi perlu mempertimbangkan Penilaian Dampak Pelindungan Data Pribadi.
Kepala Dinas Komunikasi dan Informatika Kabupaten Wonosobo, Khristiana Dhewi, mengatakan kegiatan tersebut diarahkan menjadi titik awal percepatan penerapan pelindungan data pribadi di seluruh lingkungan pemerintah daerah.
Pemkab Wonosobo telah menetapkan Keputusan Bupati Wonosobo Nomor 500.12.10/258/2026 tanggal 7 September 2026 tentang Pembentukan Tim Koordinasi Pelindungan Data Pribadi dan Unit Pengendali Data Pribadi di lingkungan Pemerintah Kabupaten Wonosobo.
Tim tersebut bertugas mengoordinasikan pelaksanaan pelindungan data pribadi lintas perangkat daerah, memberikan sosialisasi dan pembinaan teknis, membantu penyusunan kebijakan serta standar operasional prosedur (SOP), mendukung penanganan insiden, dan memantau kepatuhan setiap unit kerja.
“Pelindungan data pribadi bukan hanya urusan Diskominfo atau pengelola teknologi informasi. Setiap instansi yang mengumpulkan, menyimpan, menggunakan, atau membagikan data pribadi memiliki tanggung jawab untuk memastikan data tersebut diproses dengan aman dan sesuai ketentuan,” ucap Kadiskominfo.
Dhewi menambahkan, salah satu tindak lanjut utama adalah memastikan setiap instansi menginventarisasi data pribadi yang berada dalam penguasaannya, termasuk data yang dikelola melalui aplikasi, pengembang, penyedia layanan, maupun pihak ketiga lainnya. Kejelasan pembagian peran dalam kerja sama tersebut diperlukan agar pengelolaan data tetap berada dalam pengawasan yang semestinya.
Perangkat daerah selanjutnya didorong menunjuk koordinator atau narahubung pelindungan data pribadi, memetakan jenis data yang dikelola, mengevaluasi kontrak dengan pihak ketiga, memperbaiki mekanisme persetujuan apabila diperlukan, menyusun kebijakan dan SOP, serta meningkatkan kapasitas aparatur dalam menangani risiko keamanan data.
Penguatan tata kelola tersebut juga didukung upaya teknis Diskominfo, termasuk pengembangan Computer Security Incident Response Team (CSIRT) dan peningkatan kompetensi aparatur dalam pengujian kerentanan sistem.
“Sistem bisa kita perkuat, tetapi faktor manusia, prosedur, tata kelola akses, kerja sama dengan pihak ketiga, dan budaya kerja juga harus dibenahi. Tujuan akhirnya bukan sekadar memenuhi regulasi, tetapi memastikan masyarakat semakin percaya bahwa data yang diberikan kepada pemerintah benar-benar dijaga,” terangnya.
Melalui kegiatan ini, Pemkab Wonosobo menargetkan setiap instansi mulai memetakan data pribadi, memperjelas penanggung jawab pelindungan data, mengevaluasi kerja sama dengan pihak ketiga, serta menyusun kebijakan dan prosedur keamanan sesuai kebutuhan masing-masing.
Pelindungan data pribadi diharapkan menjadi bagian dari budaya kerja seluruh jajaran pemerintah daerah, sehingga penyelenggaraan pelayanan publik berbasis digital dapat berjalan lebih aman, akuntabel, dan andal sekaligus menjaga kepercayaan masyarakat. (Diskominfo Wonosobo/Aris)